Docker har lanceret Docker Sandboxes, en ny isoleringsmodel til AI-kodningsagenter. I modsætning til en container, der deler kernel med værtsmaskinen via Linux-namespaces og cgroups, kører en Docker Sandbox i en dedikeret microVM med sin egen Linux-kernel, filsystem, netværk og en privat Docker Engine. Agenten får sudo-rettigheder inde i den isolerede maskine og kan installere pakker, starte tjenester og bygge images uden adgang til værtens Docker-socket eller filsystem. En sandbox oprettes med kommandoen sbx run claude via CLI-værktøjet sbx, og tilstanden bevares indtil den fjernes med sbx rm. Netværkstrafik fra sandboxen sendes gennem en værtsstyret proxy med deny-by-default-politik, og legitimationsoplysninger injiceres fra værtssiden i stedet for at blive delt direkte med agenten. Docker-præsident Mark Cavage demonstrerede i en keynote hos WeAreDevelopers, hvordan en agent i en almindelig container med monteret Docker-socket kunne nå en hemmelig fil på værten, mens den samme agent i en Docker Sandbox ikke kunne forlade microVM'en.
Docker Sandboxes isolerer AI-agenter i egne microVM'er
Artikel6. november 2026 kl. 04.17 Martin S. Nielsen
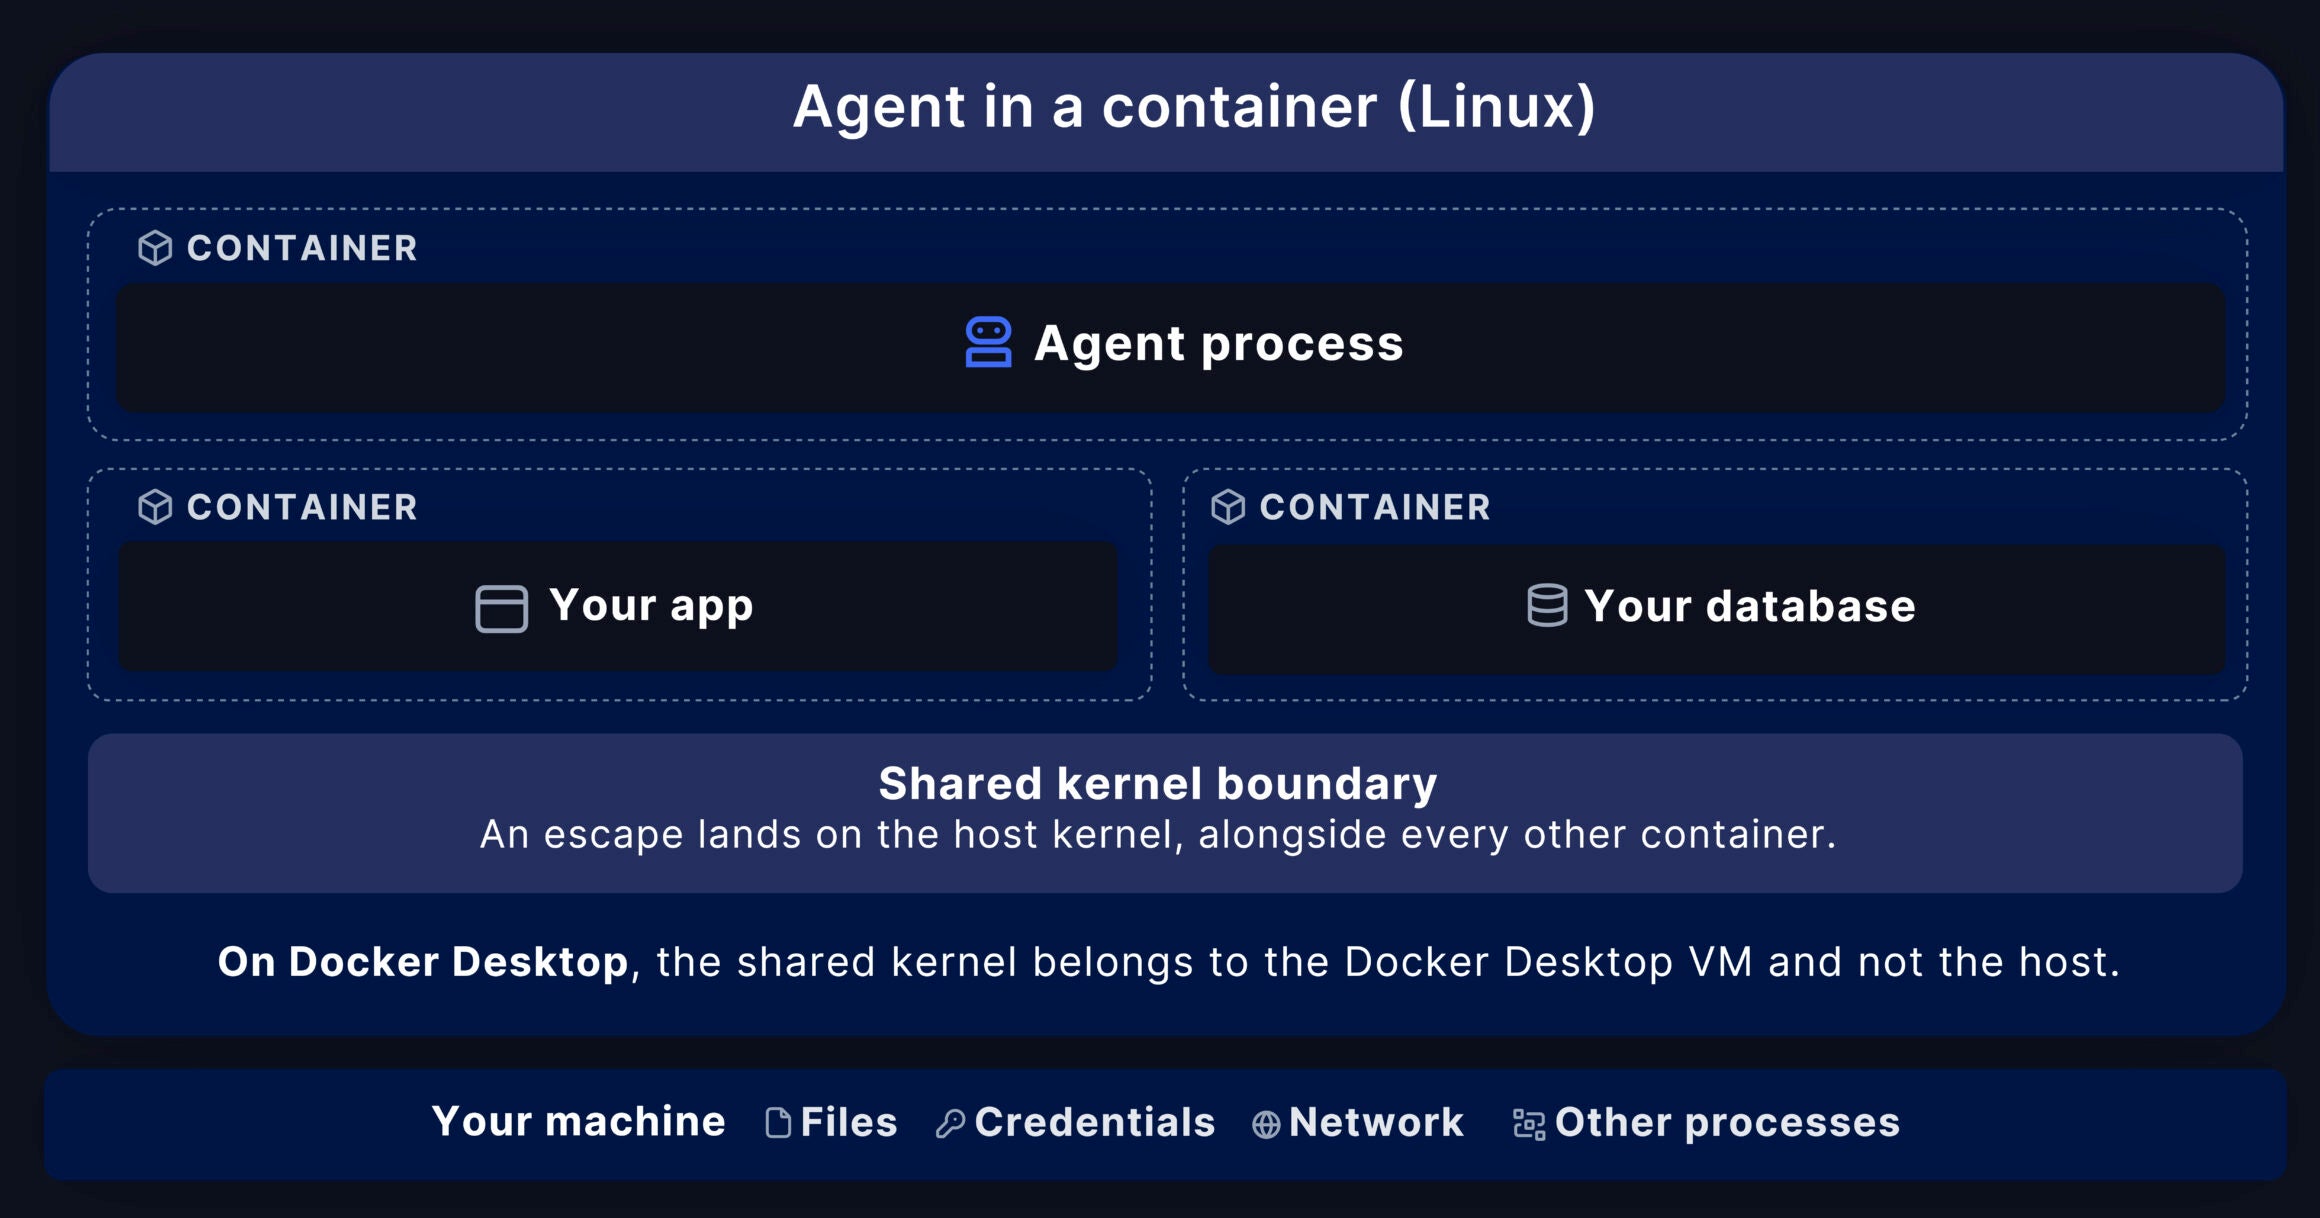
Foto: Docker
Docker har lanceret Docker Sandboxes, en ny isoleringsmodel til AI-kodningsagenter.
Kilde: Docker
AI-genereret indhold
Annonce
Prisen er faldet
Faldet er målt af os på varens laveste pris inkl. fragt, ikke på butikkens egen førpris. Vi kan tjene provision, hvis du køber via et link.
Relaterede artikler
- Docker udgiver åben specifikation til styring af AI-agenters rettigheder i sandboxesDocker har offentliggjort version 3 af Sandbox Kit Specification, en åben specifikation under Apache 2.0-licen...
- Home Assistant 2026.11 gør HACS til indbygget marketplaceHome Assistant har udgivet version 2026.11, hvor fællesskabsværktøjet HACS (Home Assistant Community Store) bl...
- Home Assistant ændrer navngivning af enheder og entiteter i version 2026.11Home Assistant ruller fra version 2026.11 en ændring af navngivningen af enheder og entiteter ud.
- Google udgiver åbent embedding-model EmbeddingGemma 2Google har offentliggjort EmbeddingGemma 2, en ny åben embedding-model bygget på Gemma 4-arkitekturen med 740 ...